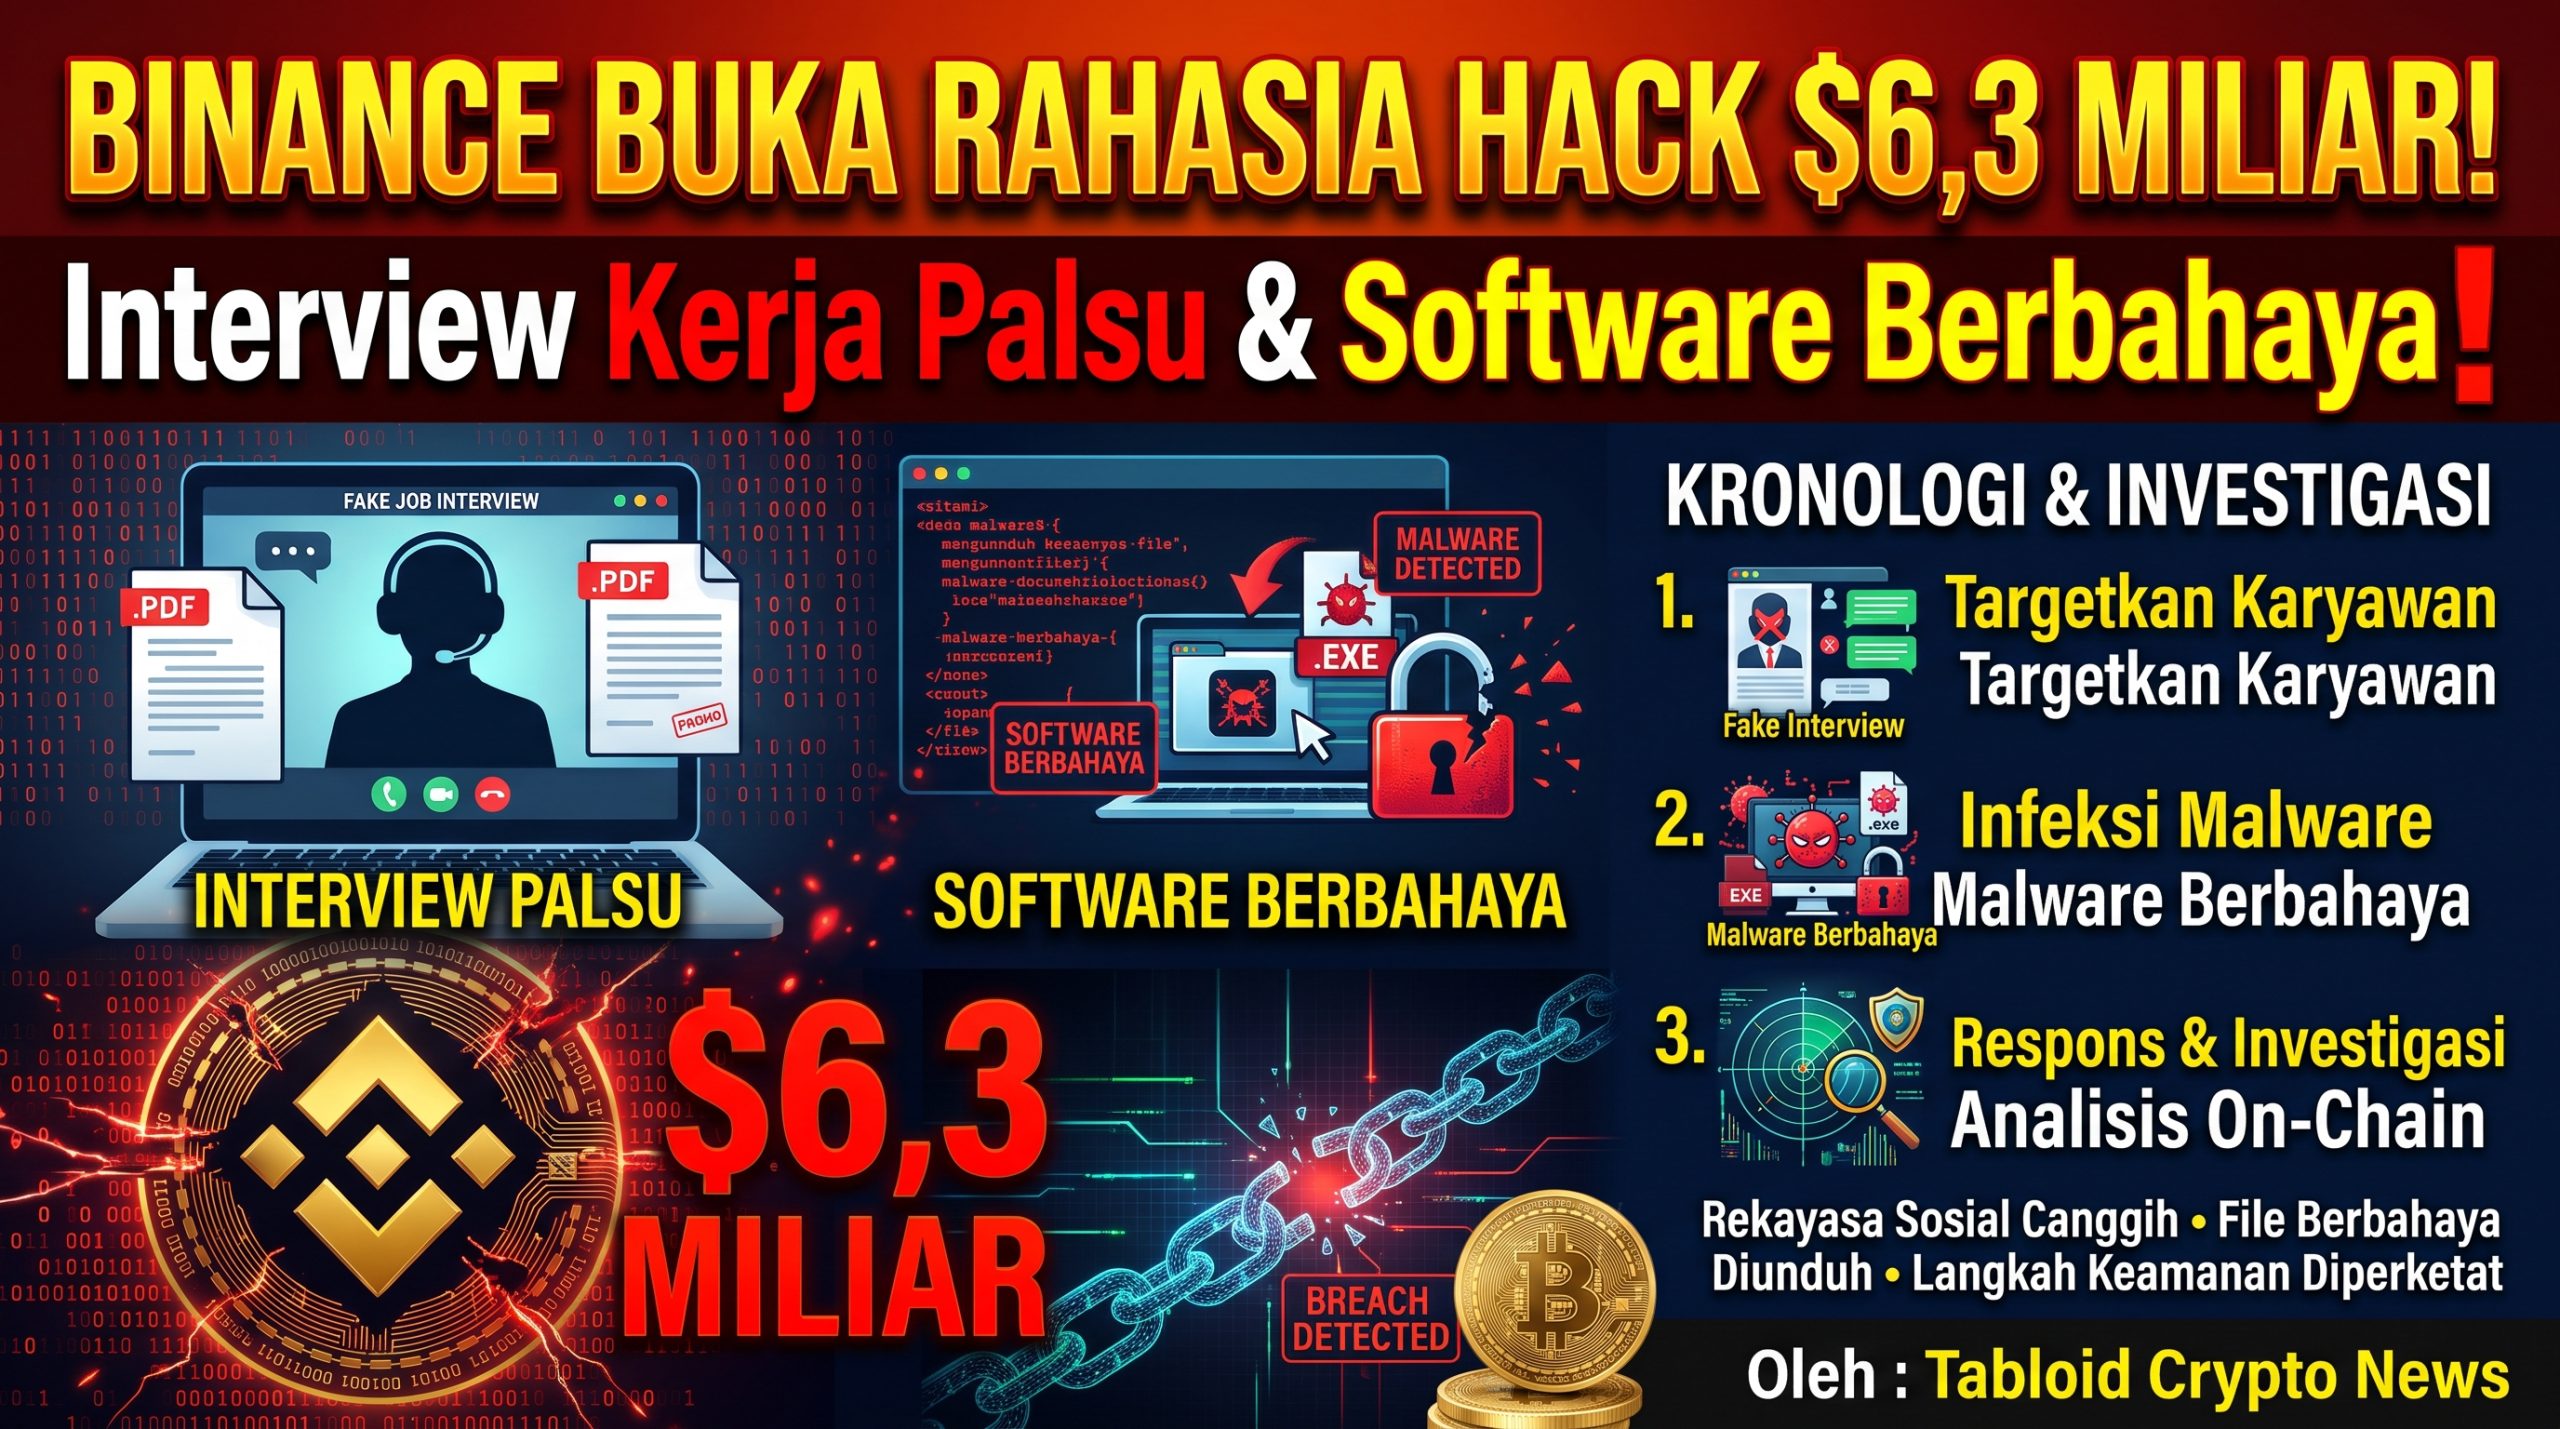
TABLOID CRYPTO – Binance akhirnya merilis laporan investigasi awal terkait peretasan terbesar dalam sejarah crypto yang merugikan sekitar $6,3 miliar. Ternyata, serangan ini bukan hasil satu celah keamanan saja, melainkan kampanye multi-tahap yang sangat canggih dan berlangsung selama berbulan-bulan.
Menurut laporan resmi Binance, pelaku memanfaatkan interview kerja palsu, software yang dimanipulasi, serta tools AI internal perusahaan untuk menembus sistem wallet.
Kronologi Serangan Lengkap
Juni 2026 – Titik Awal
Seorang engineer di tim Wallet DevOps mengunduh installer software (Homebrew) yang ternyata sudah dimanipulasi. Software tersebut disebar lewat iklan Google berbahaya saat engineer sedang mencari tools AI coding.
Binance berhasil mendeteksi insiden ini, mengganti perangkat, dan merotasi kredensial. Namun, informasi tentang peran engineer tersebut beserta rekan-rekan di tim wallet sudah terekspos ke pelaku.
September 2026 – Interview Kerja Palsu
Pelaku menghubungi engineer kedua melalui platform lowongan kerja yang sah, mengaku sebagai project director. Engineer tersebut diundang mengikuti serangkaian interview, termasuk bertemu “CEO” perusahaan fiktif melalui aplikasi chat.
Untuk membangun kepercayaan, pelaku bahkan membagikan akun media sosial yang berisi foto dan video pribadi. Pada interview kedua, engineer diminta mengunduh “assignment” coding. File tersebut ternyata berisi malware yang mengganti komponen tools development (pyenv) dengan versi berbahaya. Malware ini berhasil menghindari deteksi sistem keamanan.
20 Oktober 2026 – Eskalasi
Menggunakan komputer yang sudah terinfeksi dan tools AI internal Binance, pelaku berhasil mengambil alih akses dua engineer wallet lainnya.
29 Oktober 2026 – Serangan Utama
Pelaku menggunakan komputer engineer ketiga beserta kredensial yang dicuri untuk menjalankan skrip berbahaya. Dalam hitungan menit, puluhan juta aset dari hot wallet Binance berhasil dipindahkan, termasuk XRP, Bitcoin, dan aset lainnya. Total kerugian diperkirakan mencapai $6,3–6,34 miliar.
Baca Juga : Dana Hasil Hack Binance $6,3 Miliar Justru Dongkrak Revenue DeFi, Investigator Ungkap Fakta Mengejutkan
Siapa Pelakunya?
FBI telah mengidentifikasi kelompok TraderTraitor yang diduga terkait Korea Utara sebagai pihak yang bertanggung jawab atas serangan ini. Binance sendiri menyatakan telah berhasil mencegah 57 kasus ancaman siber serupa yang diduga berasal dari kelompok yang sama sepanjang 2026.
Status Pemulihan
- Sekitar $2,85 miliar aset berhasil dibekukan atau dicegat.
- 98% token yang terdampak sudah diganti oleh Binance.
- Layanan penarikan sudah dibuka kembali secara luas.
- Pengguna tidak menanggung kerugian.
Kesimpulan
Peretasan Binance ini menjadi pengingat keras bahwa ancaman siber di industri crypto semakin canggih. Pelaku tidak hanya mengandalkan celah teknis, tetapi juga social engineering tingkat tinggi — termasuk interview kerja palsu yang sangat meyakinkan.
Bagi bursa dan perusahaan crypto, kasus ini menegaskan pentingnya pengawasan ketat terhadap perangkat karyawan, verifikasi identity yang lebih kuat, serta proteksi terhadap tools internal, termasuk AI.
Disclaimer: Artikel ini disusun berdasarkan laporan resmi Binance dan pemberitaan dari berbagai media internasional. Bukan merupakan saran investasi. Harga cryptocurrency sangat volatil. Selalu lakukan riset mandiri (DYOR) sebelum mengambil keputusan. Tabloid Crypto tidak bertanggung jawab atas segala bentuk kerugian yang mungkin timbul.
Baca Juga : Saylor Hinting Beli Bitcoin Lagi? Postingan Minggu Strategy Picu Spekulasi
5 FAQ Seputar Hack Binance $6,3 Miliar
1. Bagaimana cara peretas masuk ke sistem Binance?
Melalui kombinasi software berbahaya yang diunduh di Juni dan interview kerja palsu di September yang membuat engineer menginstal malware.
2. Apakah interview kerja palsu itu nyata?
Ya. Pelaku menghubungi engineer melalui platform lowongan kerja resmi, melakukan beberapa putaran interview, dan bahkan membagikan akun media sosial palsu untuk membangun kepercayaan.
3. Apa peran tools AI internal dalam serangan ini?
Pelaku memanfaatkan tools AI internal Binance untuk memperluas akses ke komputer engineer lain di tim wallet.
4. Apakah pengguna Binance mengalami kerugian?
Tidak. Binance menanggung seluruh kerugian dan sudah mengganti 98% aset yang terdampak.
5. Siapa yang diduga berada di balik serangan ini?
FBI menunjuk kelompok TraderTraitor yang diduga terkait Korea Utara.