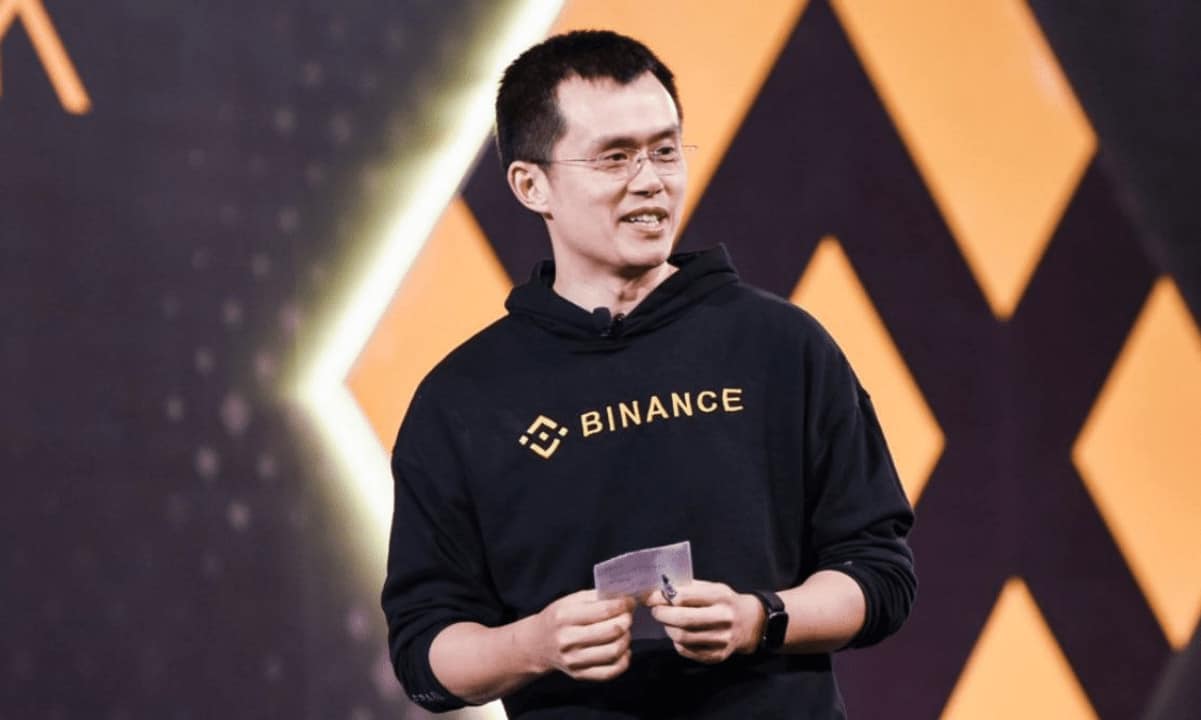
Tabloid Crypto – ALERT! Pendiri Binance, Changpeng Zhao (CZ), mengeluarkan peringatan keras di X. “Call me paranoid, but be extra careful visiting ANY web site in the next few days… Stay SAFU!”
Penyebabnya? Dua celah keamanan kritis di bahasa pemrograman PHP yang diberi skor keparahan 9.2 dari 10. Dijuluki PHP2Shell (CVE-2026-109618 dan CVE-2026-109619), kerentanan ini memungkinkan penyerang menjalankan kode jarak jauh tanpa autentikasi. Patch darurat dirilis 21 Oktober 2026, tapi detailnya bocor lebih dulu dan eksploitasi sudah terjadi di alam liar.
PHP digunakan oleh sekitar 70% website di dunia, termasuk WordPress dan Magento. Jutaan situs berisiko diambil alih. Beberapa situs pemerintah Eropa bahkan sempat offline sebagai langkah pencegahan.
Apa yang Sebenarnya Terjadi?
Menurut laporan keamanan, celah ini memungkinkan remote code execution (RCE) tanpa login. Penyerang bisa menguasai server, mencuri data sensitif, bahkan mengubah website menjadi “jebakan” bagi pengunjung.
Cloudflare sudah mendeteksi upaya eksploitasi massal. Agensi keamanan AS, Inggris, dan Uni Eropa secara resmi menyarankan: patch segera atau offline-kan sistem sampai aman.
Untuk dunia crypto, risikonya lebih spesifik. Banyak payment gateway, exchange kecil, platform DeFi, dan wallet yang masih mengandalkan PHP (termasuk integrasi WooCommerce). Perusahaan keamanan blockchain SlowMist sudah melakukan scan dan mendesak exchange, proyek DeFi, serta penyedia wallet untuk segera memeriksa dan update.
Mengapa Pengguna Crypto Harus Extra Hati-Hati?
- Website Terkorupsi Jadi Pintu Masuk
Situs yang belum di-patch bisa menjadi vektor pencurian kredensial (username, password, seed phrase) atau serangan ke perangkat pengguna. - Payment Gateway & Exchange Kecil Rentan
Layanan pembayaran crypto berbasis PHP (seperti beberapa integrasi Binance Pay, BitPay, CoinGate, dll.) berpotensi terpapar jika admin lambat update. - Detail Bocor Lebih Awal
Karena informasi celah bocor sebelum patch resmi, penyerang punya waktu lebih untuk menyerang. - Banyak Admin Website Lambat Update
CZ sendiri mengakui: “some web admins are not always up-to-date with security patches.”
Tips Keamanan dari Tabloid Crypto
- Hindari klik link random, terutama dari DM, email, atau komentar mencurigakan.
- Gunakan bookmark untuk situs yang sering dikunjungi (exchange, wallet official).
- Aktifkan 2FA di semua akun crypto.
- Jangan simpan seed phrase di browser atau perangkat yang sering browsing.
- Pertimbangkan gunakan hardware wallet dan batasi hot wallet.
- Monitor aktivitas akun secara rutin.
- Jika Anda pemilik website/project crypto, segera update PHP ke versi patched (8.2.35, 8.3.36, 8.4.27, atau 8.5.12) atau terapkan mitigasi sementara.
Kesimpulan
Peringatan CZ bukan baseless paranoia. Celah PHP kritis yang sudah dieksploitasi ini menjadi pengingat keras bahwa keamanan di dunia crypto tidak hanya soal private key dan smart contract — tapi juga infrastruktur web di belakangnya.
Dengan jutaan website masih berisiko, beberapa hari ke depan adalah masa rawan. Tetap tenang, tapi tetap waspada. Update sistem, kurangi klik sembarangan, dan prioritaskan keamanan aset.
Tabloid Crypto akan terus pantau perkembangan patch dan laporan serangan. Stay SAFU, stay informed!
Disclaimer: Artikel ini bukan saran teknis atau keamanan profesional. Selalu ikuti panduan resmi dari PHP Project, exchange, dan ahli keamanan. DYOR dan jaga aset Anda.
5 FAQ Celah PHP Kritis & Peringatan CZ
1. Apa itu celah PHP yang diperingatkan CZ?
Dua kerentanan kritis (CVE-2026-109618 & CVE-2026-109619) yang memungkinkan remote code execution tanpa autentikasi. Dijuluki PHP2Shell, skor keparahan 9.2/10.
2. Apakah exchange besar seperti Binance atau Coinbase terpengaruh?
Banyak platform besar sudah melakukan review. Coinbase dan BitGo menyatakan tidak terdampak. Namun exchange kecil dan payment gateway berbasis PHP tetap berisiko jika belum di-patch.
3. Apa yang harus dilakukan pengguna crypto biasa?
Extra hati-hati saat mengunjungi website apapun dalam beberapa hari ke depan. Gunakan bookmark, aktifkan 2FA, hindari klik link mencurigakan, dan batasi penggunaan hot wallet.
4. Kapan patch dirilis dan apakah sudah aman?
Patch resmi dirilis 21 Oktober 2026. Namun tidak semua admin website langsung update, sehingga risiko masih tinggi dalam beberapa hari ke depan.
5. Mengapa PHP begitu berbahaya kali ini?
Karena PHP digunakan oleh sekitar 70% website di dunia (termasuk WordPress). Satu celah di level bahasa pemrograman bisa berdampak sangat luas.