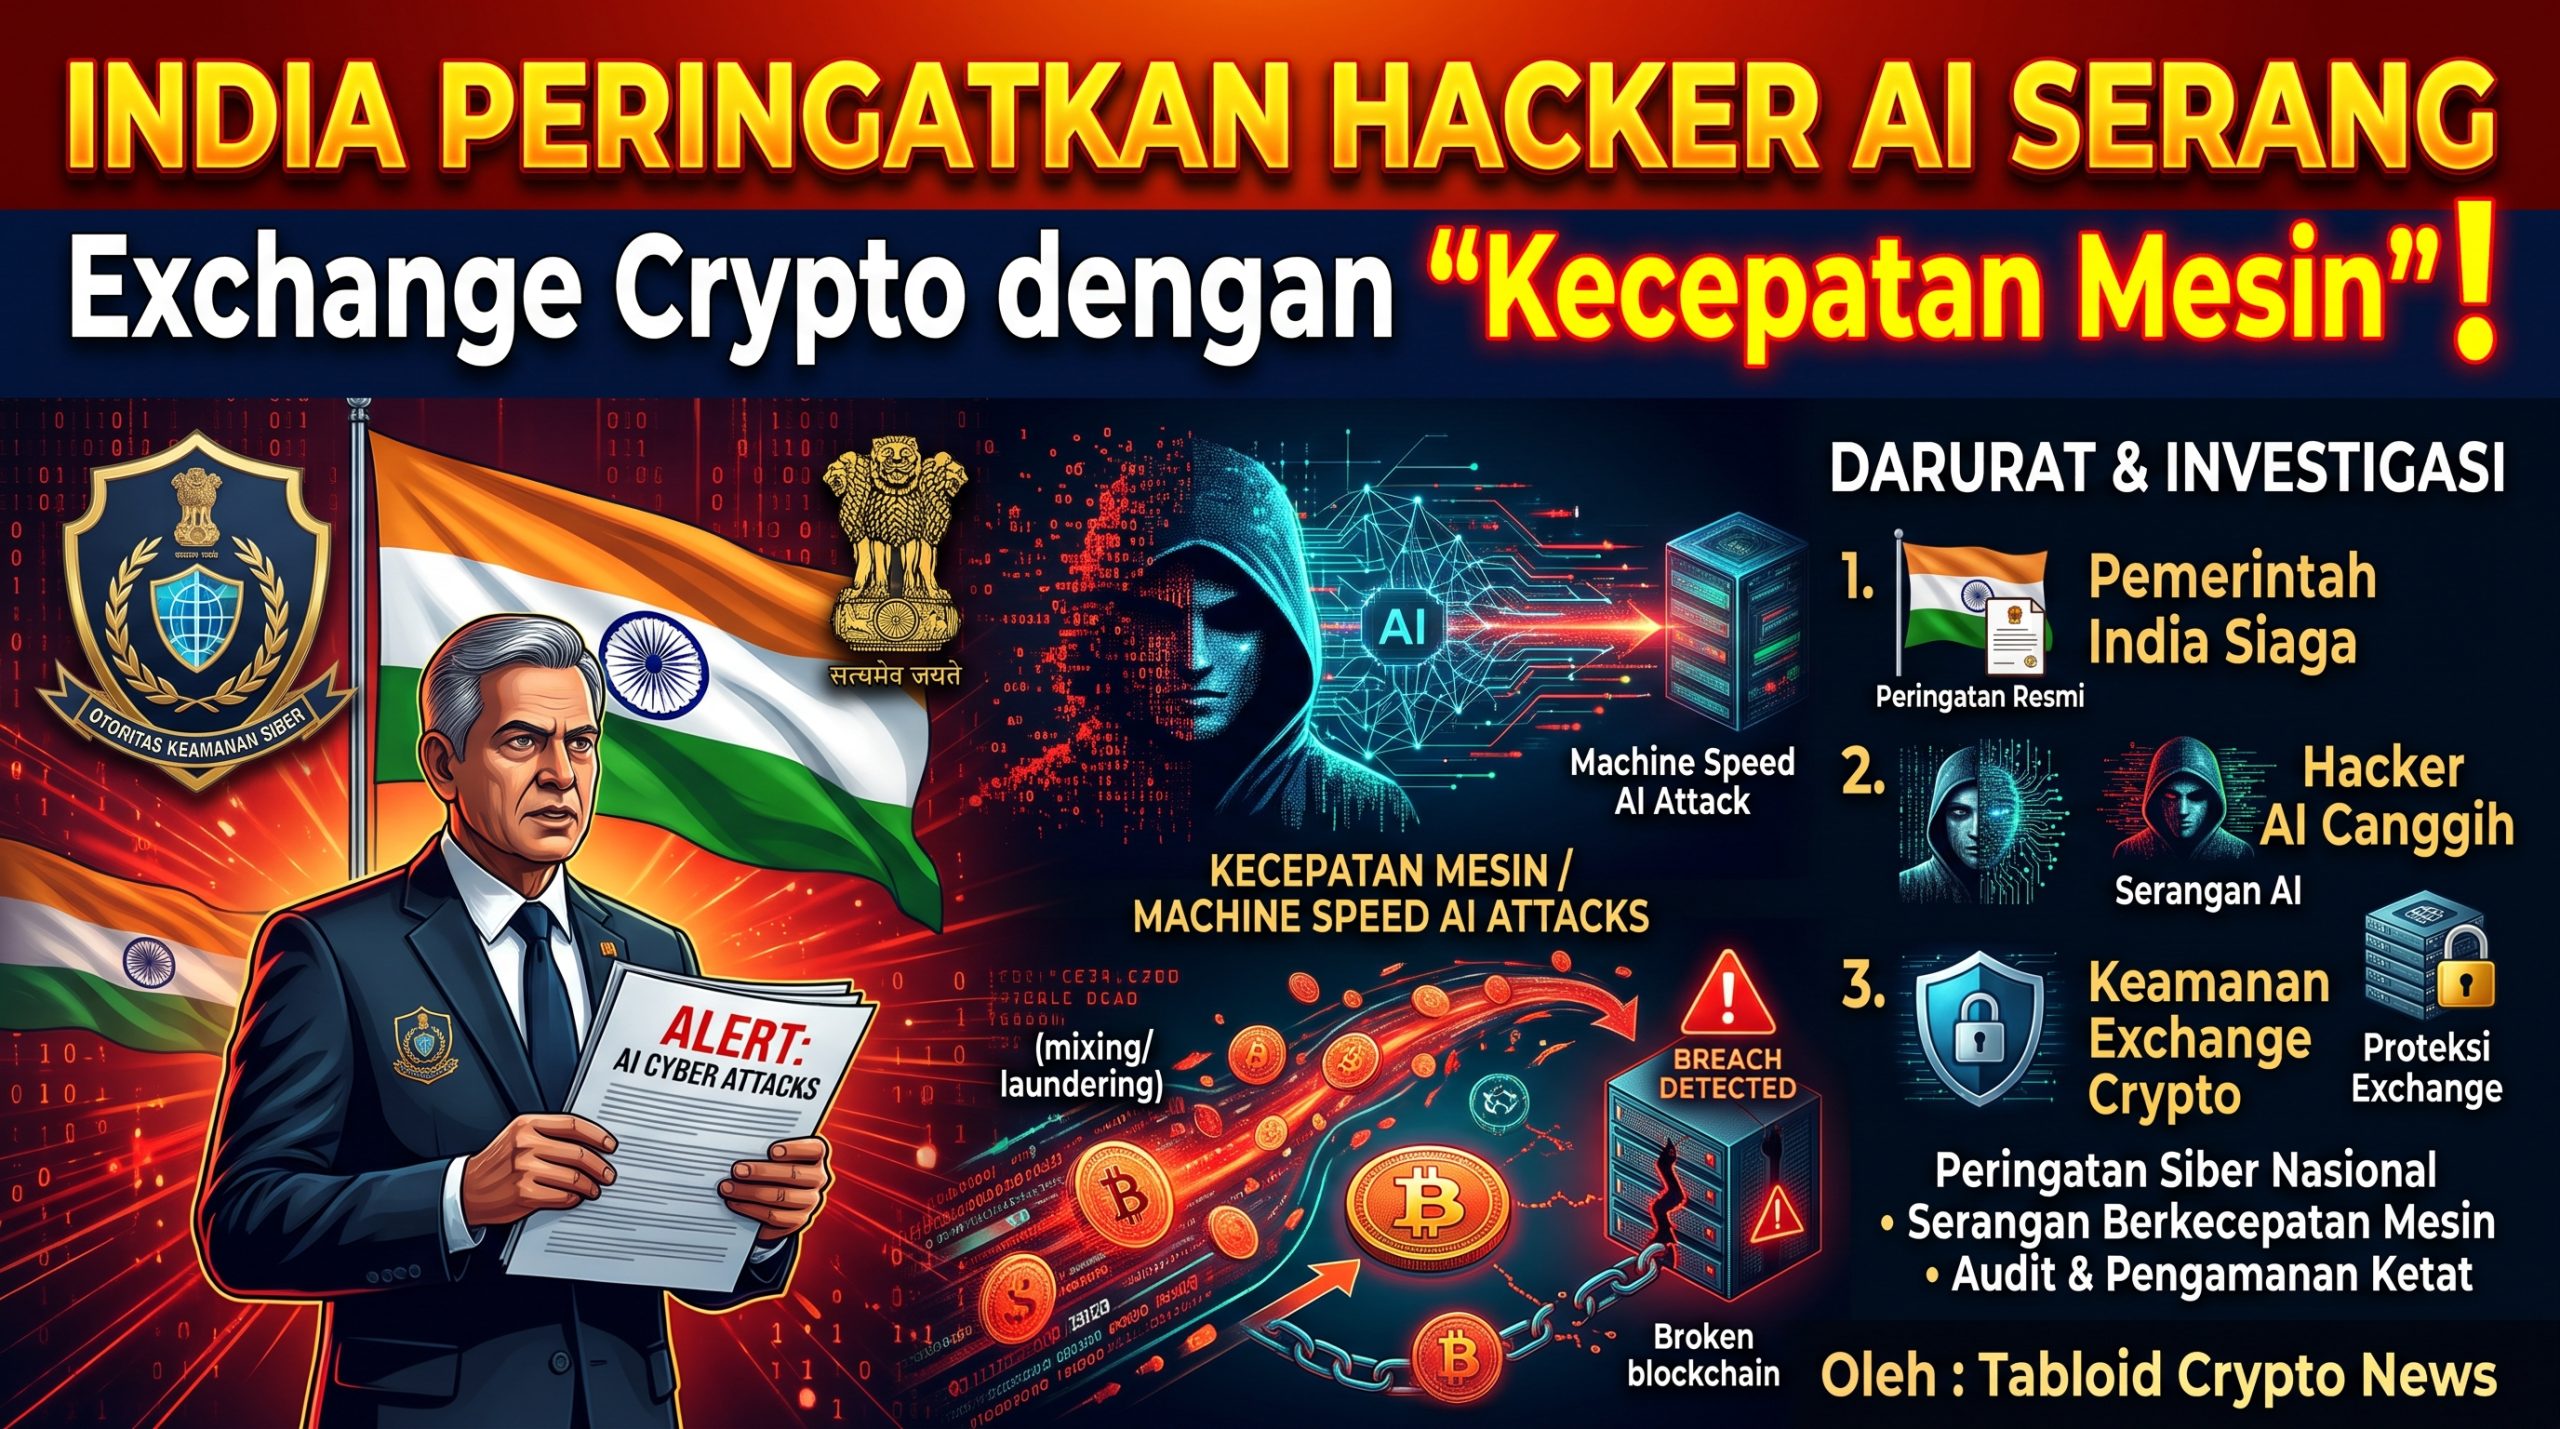
TABLOID CRYPTO – Badan keamanan siber India, CERT-In (Indian Computer Emergency Response Team), mengeluarkan peringatan kritis. Kelompok ancaman yang dibantu kecerdasan buatan (AI) kini secara aktif menargetkan exchange cryptocurrency dan lembaga keuangan lainnya.
Dalam advisory terbaru yang dirilis Rabu (4 November 2026), CERT-In menamai pelaku ancaman tersebut sebagai “CRAFTY FALCON”. Kelompok ini digambarkan mampu melakukan serangan pada kecepatan mesin (machine speed).
Bagaimana Cara Kerja Serangan Ini?
Menurut CERT-In, CRAFTY FALCON menggunakan berbagai tools AI yang tersedia secara publik, antara lain:
- Family tools ARTEX (berbasis large language model)
- PentAGI (sistem penetrasi multi-agen otonom)
- Cairn (mesin pencari serangan)
- Framework CyberStrikeAI
Tools tersebut memungkinkan penyerang untuk:
- Melakukan survei target secara otomatis
- Mengeksploitasi kerentanan aplikasi dan lingkungan testing yang terekspos
- Memanfaatkan credential dan access token bersama
- Menyerang API pembayaran dan sistem disbursement milik korban sendiri
- Mencuri private key wallet crypto
- Memindahkan dana dengan cepat
Serangan bahkan sering dijadwalkan pada akhir pekan atau hari libur, saat monitoring keamanan cenderung lebih lemah.
Baca Juga : Hasil Midterm AS 2026: Dampak Besar bagi Crypto & Regulasi Digital Asset
Siapa Saja yang Jadi Target?
Selain exchange crypto dan Virtual Digital Asset Service Provider (VASP), target lain mencakup:
- Non-Banking Financial Companies (NBFC)
- Platform pinjaman digital
- Perusahaan fintech
- Payment aggregator dan payment service provider
CERT-In menegaskan bahwa kampanye ini bersifat finansial dan terus meningkat. Beberapa kasus sebelumnya juga melibatkan transaksi tidak sah bernilai crore (puluhan hingga ratusan juta rupee).
Rekomendasi dari CERT-In
Otoritas India mendesak seluruh entitas di sektor keuangan dan crypto untuk:
- Memperlakukan kampanye ini sebagai ancaman segera dan berkelanjutan
- Meningkatkan monitoring keamanan 24 jam
- Memperkuat staf dan menurunkan ambang batas alert di akhir pekan serta hari libur
- Segera menutup kerentanan pada API dan sistem production
- Melaporkan insiden dalam waktu singkat
Kesimpulan
Peringatan dari India ini menjadi sinyal kuat bahwa serangan siber di industri crypto semakin canggih. Penggunaan AI agent memungkinkan hacker bekerja jauh lebih cepat dan lebih sulit terdeteksi dibanding metode tradisional.
Bagi exchange dan pengguna crypto di mana pun, ini menjadi pengingat bahwa keamanan sistem, pengelolaan private key, dan monitoring real-time bukan lagi opsional, melainkan keharusan.
Disclaimer: Artikel ini disusun berdasarkan advisory resmi CERT-In dan laporan media internasional per 5 November 2026. Bukan merupakan saran investasi atau keamanan teknis. Selalu lakukan riset mandiri (DYOR) dan prioritaskan praktik keamanan terbaik. Tabloid Crypto tidak bertanggung jawab atas segala bentuk kerugian yang mungkin timbul.
Baca Juga : Korea Selatan Desak Exchange Tingkatkan Cold Storage Usai Hack Binance $6,3 Miliar
5 FAQ Seputar Ancaman CRAFTY FALCON
1. Apa itu CRAFTY FALCON?
CRAFTY FALCON adalah nama yang diberikan CERT-In India untuk kelompok ancaman yang menggunakan AI dalam menyerang exchange crypto dan lembaga keuangan.
2. Bagaimana cara kerja serangan AI ini?
Penyerang menggunakan tools AI publik untuk mengotomasi seluruh rantai serangan, mengeksploitasi API, mencuri wallet key, dan memindahkan dana dengan sangat cepat.
3. Apakah exchange crypto di India saja yang diserang?
Tidak. Advisory menyebut cryptocurrency exchanges dan virtual digital asset service providers sebagai salah satu target, di samping fintech dan lembaga keuangan lainnya.
4. Mengapa disebut “machine speed”?
Karena AI agent mampu melakukan survei, eksploitasi, dan eksekusi serangan secara otonom dalam hitungan jam atau bahkan lebih cepat, jauh melampaui kemampuan manusia.
5. Apa yang harus dilakukan exchange dan pengguna?
Perkuat keamanan API, monitoring 24/7, pengelolaan credential, dan segera laporkan jika ada aktivitas mencurigakan. Pengguna disarankan menggunakan cold wallet untuk aset jangka panjang.
Oleh : Tim Redaksi Tabloid Crypto